

 입력 2025-02-27 12:52:23


편의점 홈페이지에 이어 홈쇼핑 웹사이트 통해서도 개인정보 유출
연락처, 주소, 기혼 여부, 개인통관고유부호 등 10개 항목
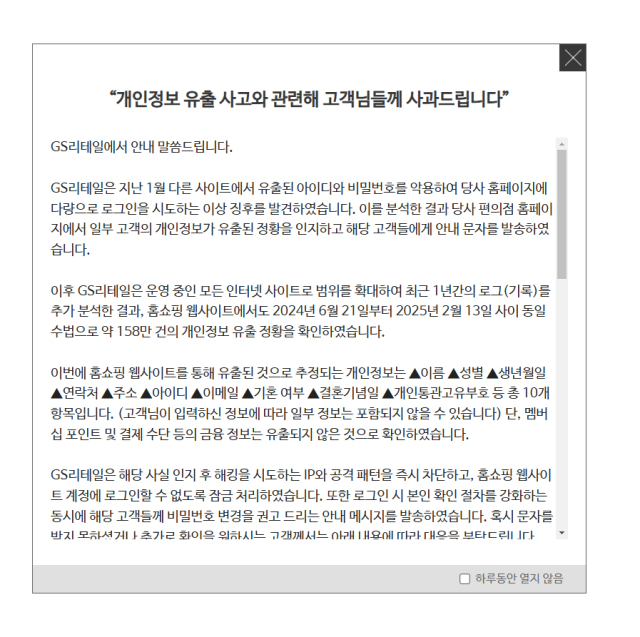
GS리테일 홈페이지에 올라온 고객정보 유출 관련 고객 사과문. <자료=GS리테일>
GS리테일은 지난 1월 다른 사이트에서 유출된 아이디와 비밀번호를 악용해 회사의 홈페이지에 다량으로 로그인을 시도하는 이상 징후를 발견했다고 27일 밝혔다.
앞서 GS리테일은 회사의 편의점 홈페이지에서 고객의 개인정보가 유출된 정황을 인지하고 해당 고객들에게 안내 문자를 발송했다.
이후 GS리테일은 운영 중인 모든 인터넷 사이트로 범위를 확대해 최근 1년간의 로그(기록)를 추가 분석한 결과, 홈쇼핑 웹사이트에서도 2024년 6월 21일부터 2025년 2월 13일 사이 동일 수법으로 약 158만 건의 개인정보 유출 정황을 확인했다고 설명했다.
이번에 홈쇼핑 웹사이트를 통해 유출된 것으로 추정되는 개인정보는 △이름 △성별 △생년월일 △연락처 △주소 △아이디 △이메일 △기혼 여부 △결혼기념일 △개인통관고유부호 등 총 10개 항목입니다. GS리테일은 이중 고객이 입력한 정보에 따라 일부 정보는 포함되지 않을 수 있다고 설명했다. 단, 멤버십 포인트 및 결제 수단 등의 금융 정보는 유출되지 않은 것으로 확인했다고 덧붙였다.
GS리테일은 해당 사실 인지 후 해킹을 시도하는 IP와 공격 패턴을 즉시 차단하고, 홈쇼핑 웹사이트 계정에 로그인할 수 없도록 잠금 처리했다. 또 로그인 시 본인 확인 절차를 강화하는 동시에 해당 고객에게 비밀번호 변경을 권고하는 안내 메시지를 발송했다.
우선 최고 경영진들이 참여하는 정보보호 대책 위원회를 발족하여 이번 사고를 조속히 수습하고 이후 해당 조직을 상설 운영할 계획이다. 동시에 △정보 보호 투자 확대 △정보 보호 최신 기술 도입 및 시스템 고도화 △보안 정책 강화 △보안 전문 인력 강화 등 종합적인 대응 방안을 철저히 마련한다는 방침이다. 또 추가 피해 방지 및 예방을 위해 관련 기관 조사에 성실히 협조하고, 계속해서 고객 및 관계자들과 투명하게 소통하겠다고 강조했다.
GS리테일은 “이번 사건을 계기로 개인정보 보호 및 보안 강화를 최우선 과제로 삼고 재발 방지에 최선을 다하겠다”며 “이번 사건과 관련해 GS리테일을 믿고 이용해 주신 고객 여러분께 다시 한번 머리 숙여 사과드리며 고객 신뢰 회복을 위해 최선을 다하겠다”고 밝혔다.
[CEO스코어데일리 / 김윤선 기자 / yskk@ceoscore.co.kr]













댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.