

 입력 2025-04-14 16:38:46


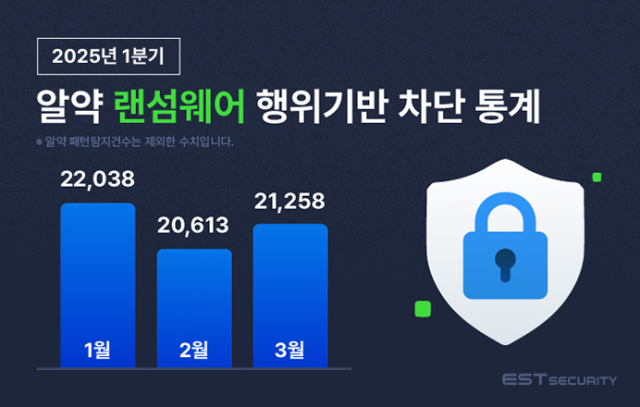
하루 평균 694건 랜섬웨어 공격 차단
<출처=이스트시큐리티>
이스트시큐리티는 올 1분기 자사 보안 프로그램 ‘알약’이 랜섬웨어 행위기반 사전 차단 기능을 통해 총 6만3909건의 랜섬웨어 공격을 차단했다고 14일 발표했다. 하루 평균 694건의 랜섬웨어 공격이 차단된 셈이다.
이스트시큐리티는 올해 1분기 주요 랜섬웨어 동향으로 △랜섬허브(RansomHub), 새로운 맞춤형 백도어 비트루거(Betruger) 사용 △1분기 새로 등장한 RaaS △CISA, FBI, MS-ISAC, Ghost 랜섬웨어에 대한 공동 권고문 발표 △랜섬웨어 조직, 취약점을 악용한 초기 침투 지속 △1분기 새로 등장한 랜섬웨어 등을 제시했다.
특히 지난해 2월에 등장한 이후 빠른 속도로 성장하며 RaaS 시장의 새로운 강자로 자리 매김한 랜섬허브 공격자들이 비트루거라는 새로운 맞춤형 백도어를 사용하는 것으로 확인됐다.
비트루거는 랜섬웨어 공격을 수행하는데 사용하기 위해 특별히 개발된 다기능 백도어로, 스크린샷 캡처, 키로깅, 파일 업로드 등 다양한 기능을 포함하고 있다. 현재까지 확인된 랜섬허브 공격 사례에서 이 백도어가 사용된 것으로 드러났다. 일반적으로 랜섬웨어 공격에서 파일 암호화 이외에 특정 악성코드를 사용하는 것은 매우 드문 사례로, 향후 유사 방식의 공격 확산이 우려된다는 게 회사의 설명이다.
이스트시큐리티 ESRC(시큐리티 대응센터) 관계자는 “이미 알려진 취약점을 이용한 랜섬웨어 공격이 지속되고 있다”면서 “보안 담당자들은 사내 인프라 점검을 통해 알려진 취약점을 패치해야 하고, 패치 적용이 어려운 상황이라면 추가적인 보안 조치를 진행 및 주기적인 데이터 백업을 통해 랜섬웨어 피해를 최소화할 수 있도록 해야 한다”고 밝혔다.
[CEO스코어데일리 / 김동일 기자 / same91@ceoscore.co.kr]






































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.