

 입력 2025-06-18 09:57:53


제3자 정보 수집 방지 위한 조치 확대 계획
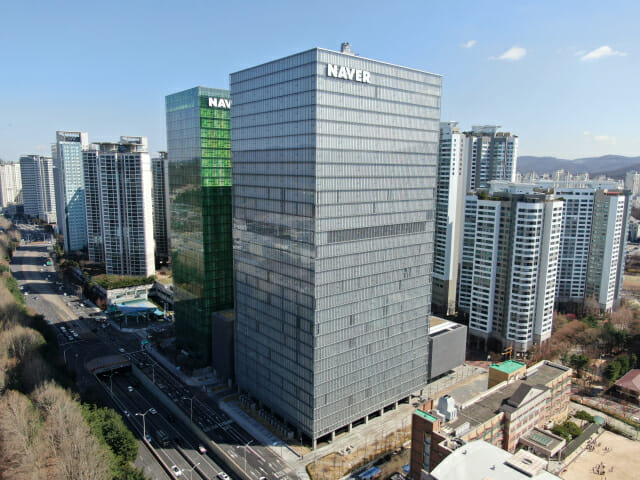
네이버 분당 사옥. <출처=네이버>
네이버가 최근 제기된 스마트스토어 판매자 정보 유출에 대한 의혹에 대해 선을 그었다. 이는 공개된 정보로서, 해킹이 아닌 제3자가 수집해 다크웹에 유포한 것으로 보인다는 주장이다.
18일 네이버는 스마트스토어 판매자의 정보가 다크웹에서 파일 형태로 거래되고 있다는 언론보도와 관련, “스마트스토어 판매자 정보는 법령에 따라 웹페이지에 공개된 사업자 정보”라며 “제3자에 의해 수집된 것으로 보이며, 자체 점검 결과 당사 시스템 내 이용자 개인정보 DB 침해 정황 등 해킹의 흔적은 전혀 없었다”고 강조했다.
네이버는 통신판매중개업자로서 비슷한 형태의 온라인 커머스 사업자와 마찬가지로 현행법상 스마트스토어 판매자 정보를 소비자에게 제공할 법적 의무가 있다.
네이버는 “이와 같은 제3자에 의한 정보 수집을 막기 위해 판매자 정보 확인 시 자동입력 방지(CAPTCHA) 기능을 도입하고 판매자 정보가 포함된 URL 주소에 무작위 문자열을 삽입하는 등 접근 차단 등의 조치를 시행하고 있으며, 향후 추가적으로 크롤링 탐지 강화 및 정보 접근 제어 고도화 등의 조치를 지속 확대할 계획”이라고 밝혔다.
네이버에 따르면 현재까지 해당 정보의 유통으로 인한 피해 접수는 없다.
네이버 측은 “개인정보보호위원회와 한국인터넷진흥원과 긴밀히 협조해 해당 정보 유통으로 인한 피해가 발생하지 않도록 만전을 기하도록 하겠다”고 전했다.
[CEO스코어데일리 / 김동일 기자 / same91@ceoscore.co.kr]
무단 전재-재배포 금지> 2025-06-18 09:57:53 송고








































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.