

 입력 2025-08-11 14:29:19


6월 랜섬웨어 공격 이후 두 달만 재발…보안 업계, 철저한 조사·대응 강조
예스24 본사. <출처=연합뉴스>
국내 인터넷서점 예스24가 또다시 접속 불능 사태를 겪으며, 두 달 전 발생한 랜섬웨어 해킹 사건 이후 보안 체계와 초기 대응에 대한 비판이 제기되고 있다.
예스24는 11일 새벽 4시 40분쯤 발생한 외부 랜섬웨어 공격으로 인터넷 사이트가 마비되면서 전자책을 비롯한 각종 서비스 이용이 불가능했다. 그러나 약 7시간 뒤인 오전 11시 40분경에는 정상 접속이 가능해졌다. 예스24는 “서비스 이용에 불편과 우려를 끼쳐 사과드린다”며 “보안 시스템 운영 정책을 강화하겠다”고 밝혔다.
예스24는 회원 수가 2000만명 수준인 국내 최대 규모 인터넷서점으로 도서 외에도 음반·DVD·문구 등을 취급한다. 각종 공연 관람권 거래 창구로도 활용되고 있어 서비스 중단에 따른 영향이 클 전망이다.
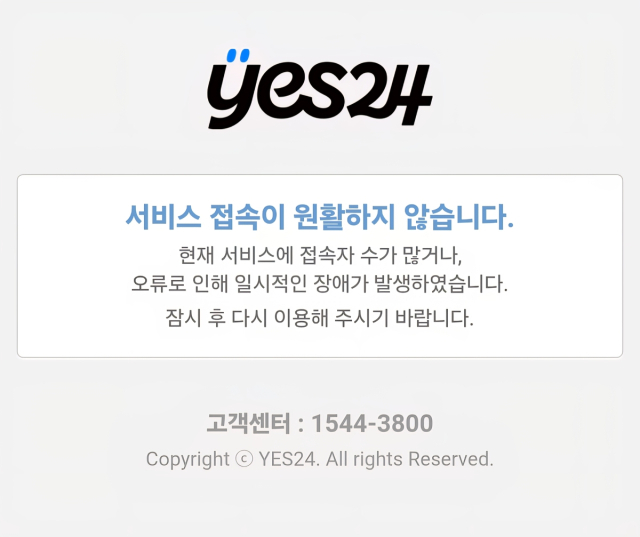
예스24 앱을 구동하면 나오는 화면. <출처=스마트폰 화면 캡처>
이번 사태는 지난 6월 9일 발생한 랜섬웨어 공격 이후 불과 두 달 만에 재발했다. 당시 예스24는 해킹으로 앱과 인터넷망이 마비된지 닷새 만이 같은 달 13일부터 서비스를 순차 재개했지만, 이 과정에서 이용자들에게 해킹 사실을 즉시 공지를 하지 않아, 대응 과정이 불투명하다는 지적을 받았다.
무엇보다 랜섬웨어 공격자의 요구에 따라 가상자산을 협상 대가로 지불하고 사태를 해결한 것으로 알려지며 보안 전문가들의 우려가 제기됐다. 한 업계 관계자는 “랜섬웨어 공격 후 원인을 규명하고 후속 보안 조치를 강화하는 것이 핵심인데, 해당 부분이 미흡했던 것으로 보인다”고 말했다.
최근 SK텔레콤, 서울보증보험 등 국내 주요 기업들도 잇따라 사이버 공격을 당한 가운데, 전문가들은 백업 시스템 구축, 정부와의 공조 강화, 법적 대응 권한 부여 등 제도적 보완이 시급하다고 입을 모으고 있다. 한 업계 관계자는 “제대로 된 대응이 이뤄지지 않을 경우 한국의 기업들에 국제적인 랜섬웨어 범죄 집단들의 표적이 될 가능성도 있다”고 말했다.
[CEO스코어데일리 / 진채연 기자 / cyeon1019@ceoscore.co.kr]






































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.