

 입력 2025-10-27 15:54:53


최수진 의원실 “15GB 자료 유출 확인”
직원 개인 메일 자동 로그인이 원인
과기정통부·개인정보위 조사 착수
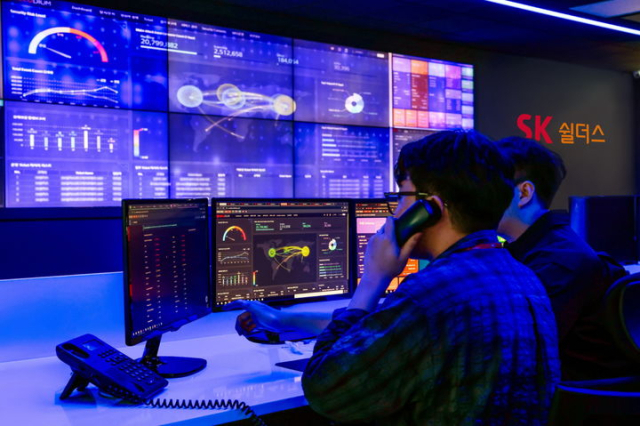
1차 고도화가 완료된 시큐디움센터에서 SK쉴더스 구성원이 실시간 관제를 수행하고 있다. <출처=SK쉴더스>
SK쉴더스가 해킹 공격을 받아 민간 기업 120곳과 다수 공공기관의 정보가 외부로 유출된 것으로 확인됐다.
27일 국회 과학기술정보방송통신위원회 소속 국민의힘 최수진 의원실이 과학기술정보통신부로부터 제출받은 ‘SK쉴더스 침해사고 대응 현황’ 자료에 따르면, 해커는 총 15기가바이트(GB) 분량의 자료를 탈취한 것으로 파악됐다.
당초 ‘블랙 슈란탁’이라는 다크웹 기반 해커 그룹은 SK쉴더스로부터 24GB 규모의 데이터를 해킹했다고 주장했으나, 현재까지 당국이 확인한 유출 규모는 이보다 적은 15GB이다.
이번 사고는 SK쉴더스가 운영하던 해커 유인 시스템, 이른바 ‘허니팟(Honeypot)’에서 비롯됐다. 이 시스템에 내부 직원 2명의 개인 이메일 계정이 자동 로그인 상태로 연결돼 있었던 것이 화근이 됐다.
해커는 이 경로를 통해 해당 메일에 저장돼 있던 고객사 정보를 탈취했으며, 이를 다크웹에 게시한 것으로 조사됐다.
유출된 정보에는 SK텔레콤을 비롯해 주요 금융기관 15곳 등 민간기업 120곳과 일부 공공기관의 정보가 포함된 것으로 확인됐다.
SK쉴더스는 임직원 약 7000명, 연 매출 2조원이 넘는 국내 최대 규모의 보안 전문 기업이다. 공공기관 230곳, 금융기관 185곳, 민간기업 786곳 등 총 1200여 개에 달하는 고객사를 보유하고 있어 이번 유출 사태의 파장이 클 것으로 우려된다.
사태의 심각성을 인지한 과기정통부는 지난 18일 SK쉴더스에 침해사고 원인 분석을 위한 자료 보전 및 제출을 요구하는 공문을 발송했으며, 현재 현장 조사를 진행 중이다. 개인정보보호위원회 역시 조사에 착수한 상태다.
최수진 의원은 “SK쉴더스의 고객사가 1200여 개에 달하는 만큼, 추가 피해를 막기 위한 시급한 보안 대응이 필요하다”고 지적했다.
[CEO스코어데일리 / 김동일 기자 / same91@ceoscore.co.kr]







































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.