

 입력 2025-11-27 16:45:53


침해 인지 후 72시간 만에 신고…법정 기준 위반 논란
SQL 취약점 통한 정보 유출…이용자 · 임직원 개인정보 포함
“즉시 대응” 해명에도 비판 여론…보안 체계 근본 재점검 요구
넷마블이 최근 발생한 해킹 사고를 사흘 가까이 관계 당국에 신고하지 않아 논란이 되고 있다. 침해 사실을 인지한 시점과 실제 신고 시점 사이의 간극이 72시간에 달한 것으로 확인됐다.
더불어민주당 이정헌 의원실이 27일 한국인터넷진흥원(KISA)으로부터 제출받은 자료에 따르면, 넷마블은 지난 25일 오후 8시 40분경 처음 해킹 피해 사실을 KISA에 신고했다. 하지만 넷마블이 침해 사실을 최초로 인지한 시점은 22일 오후 8시 56분으로, 신고까지 약 72시간이 소요된 셈이다.
넷마블은 26일 입장문을 통해 “관계기관에 침해사고 발생 사실을 즉시 신고하고 유출 원인과 규모를 조사하고 있다”고 밝힌 바 있다. 그러나 현행 정보통신망법 시행령에 따르면, 정보통신서비스 제공자는 침해사고 인지 후 24시간 이내에 과학기술정보통신부장관 또는 KISA에 신고해야 한다.
이에 대해 넷마블은 “해킹 사고의 법정 신고 기준은 ‘침해 정황 인지 시점 24시간 이내’이며, 개인정보 유출 사실에 대한 신고는 72시간 이내”라며 “토요일에 이상 징후를 인지한 만큼, 실제 접수는 일요일에 이뤄질 수밖에 없었다”고 해명했다.
이어 “이용자 보호조치를 우선 수행한 뒤, 법정 기준에 따라 72시간 이내 유출 신고 절차를 완료하는 데 집중했다”며 “고의적인 지연이나 축소 행위는 없었고, ‘즉시 대응’은 단순한 시간상의 개념이 아니라 실질적인 피해 최소화를 위한 조치였다”고 설명했다.
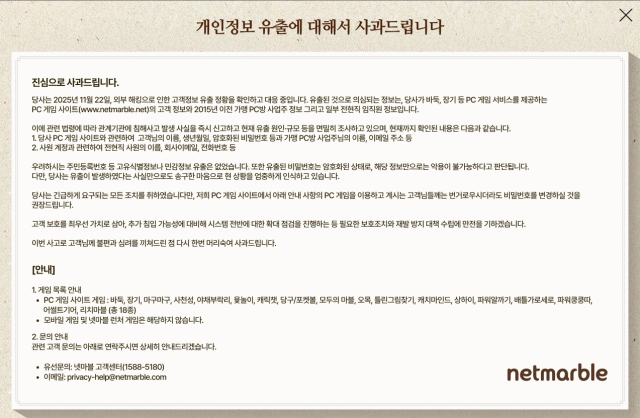
넷마블은 26일 “외부 해킹으로 고객정보 유출 정황을 확인하고 대응 중”이라고 밝혔다. <출처=넷마블 홈페이지>
넷마블은 침해사고의 원인으로 “외부에 공개된 자산에서 SQL 쿼리가 가능한 파라미터 존재”를 들었다. SQL은 데이터베이스(DB)를 관리하기 위한 언어로, 이 구문을 악용해 홈페이지를 통해 내부 DB에 접근하는 방식의 보안 허점이 발견된 것으로 해석된다.
앞서 넷마블은 11월 22일 홈페이지를 통해 “외부 해킹으로 고객정보 유출 정황을 확인하고 대응 중”이라고 공지했다. 유출이 발생한 게임은 바둑, 장기, 마구마구, 사천성, 야채부락리 등 넷마블 PC 사이트를 통해 서비스되는 18종이며, 모바일 게임이나 넷마블 런처를 통한 게임은 해당하지 않는다고 밝혔다.
유출된 정보는 ▲ PC 게임 사이트 고객의 이름·생년월일·암호화된 비밀번호 ▲ 가맹 PC방 사업주의 이름·이메일 주소 ▲ 전·현직 임직원의 이름·회사 이메일 및 전화번호로 알려졌다. 다만 주민등록번호와 같은 민감 정보는 포함되지 않았다고 넷마블은 설명했다.
이정헌 의원은 “통신, 커머스 기업에 이어 국내 거대 게임사까지 해킹되면서 우리 사회 전반의 보안 체계의 부실함이 또 드러났다”라며 “특히 온라인 게임 특성상 금융 결제와 직결되는 민감 정보가 노출될 수 있어 매우 심각한 사안”이라고 지적했다.
이어 “이제는 특정 산업이나 기업을 넘어, 범국가적 사이버 보안 체계를 근본적으로 재정비해야 할 때”라며 “정부와 기업 모두가 ‘사후 대응’이 아닌 선제적·구조적 보안 강화로 전환해야 한다”고 강조했다.
[CEO스코어데일리 / 이예림 기자 / leeyerim@ceoscore.co.kr]





































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.